

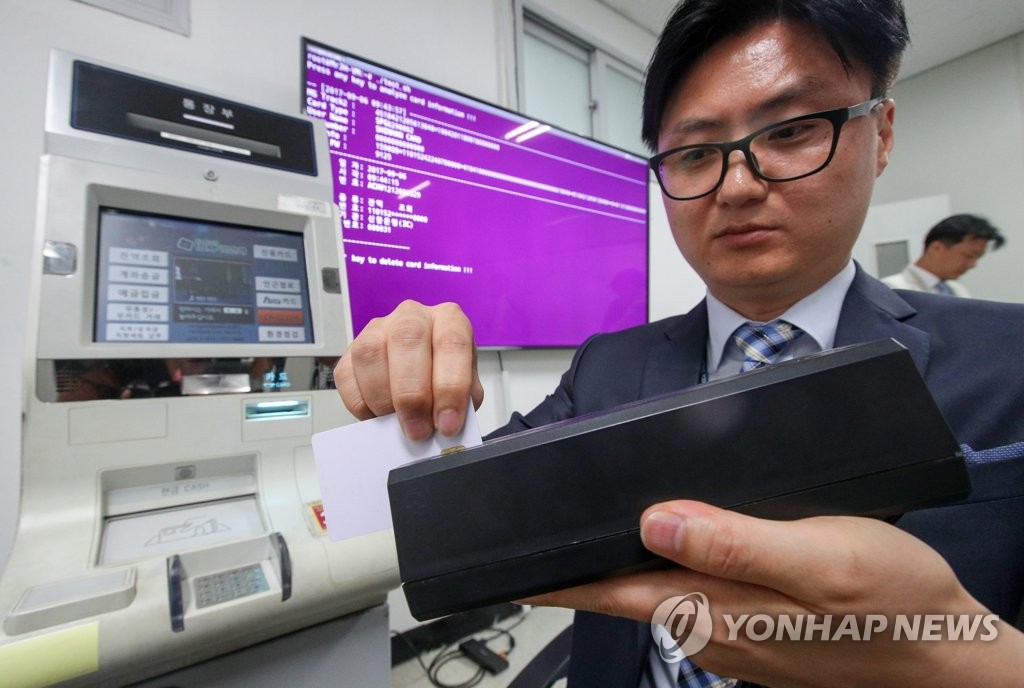
[화이트페이퍼=김민우 기자] 지난 3월에 발생한 ATM(현금자동입출금기) 해킹 사건이 북한과 관련이 있는 것으로 확인됐다.
6일 경찰청 사이버안전국은 "수사결과 북한 해커가 국내 지하철과 편의점 ATM기 업체 서버 전산망을 해킹한 뒤 ATM기 63대에 악성프로그램을 유포했다"고 밝혔다. 이들은 피해자의 전자금융거래정보 23만8천여 건을 국내에 설치한 탈취 서버를 통해 빼낸 것으로 파악됐다.
경찰은 전자금융거래정보를 북한 해커로부터 받은 이후에 신용카드 복제에 사용한 피의자 4명을 검거해 구속했다. 이들은 최근까지 96명의 신용카드를 복제해 현금서비스 인출과 대금결제 등으로 모두 1억264만원을 부당 결제했다.
피의자인 한 중국인은 "해킹 USB 정보에 대해 북한 해커가 이익금은 4(북한)대 6으로 나누자고 했다"고 진술했다.
경찰은 이번 해킹에 사용된 악성코드가 지난해 9월 국방부 전산망을 해킹한 악성코드와 동일한 것으로 조사됐다. 경찰은 해외로 도피한 나머지 피의자와 중국에 거주 중인 피의자들에 대해 계속 추적할 방침이다.
저작권자 © 화이트페이퍼 무단전재 및 재배포 금지
화이트페이퍼, WHITEPAPER
